Näytetään tekstit, joissa on tunniste tiedonkalastelu. Näytä kaikki tekstit

lauantai 10. huhtikuuta 2021

Miksi selaimet sallivat varmenteilla hämäämisen?

Viime viikolla tuli huijaus osoitteella Nordeatarkistaa.com, jossa oli aidon näköinen sivusto. 

Aidon näköinen huijaussivusto.

Sivu on SSL-suojattu, joten osoitteen edessä näkyy lukon kuva. Aiemmin se kertoi, että osoite on tarkistettu ja oikeaksi havaittu, mutta nykyään SSL-varmenteita (sellaisia, joiden juurivarmenne on selaimessa sisäänrakennettuna) saa helposti ja mille nimelle tahansa (varsinkin Let's encryptiltä). Lukko ei siis enää kerro mitään turvallisuudesta.

Selain pahentaa asioita väittämällä, että sivu on turvallinen. Varmenteen tiedot katsomalla käyttäjä voisi nähdä, ettei osoite varsinaisesti tarkoita mitään, mutta se edellyttää lukon kuvan napsauttamista. Helppokäyttöisyyden nimissä varmenteen tarkistamista on suorastaan vaikeutettu (joskin nykyisissä selaimissa on taas tultu vähän parempaan suuntaan verrattuna tähän vanhaan kirjoitukseeni).

Let's Encrypt - tietenkin.

Aidolla Nordean sivulla varmenne näyttää tältä:

Aito Nordean varmenne.

Varmenteen kentistä näkee, kenelle varmenne on myönnetty (kohde): suomalainen, Helsingissä sijaitseva Nordea -niminen yritys.

Parempia varmenteita, joissa hakijan identiteetti oli varmistettu, kutsuttiin aikoinaan Extended Validation -varmenteiksi. Tällaisella sivulla selaimen osoiterivi muuttui vihreäksi. EV-varmenteet olivat kalliimpia hankkia, mutta luottamukseen perustuvalla toimialalla ne olivat välttämätön investointi.

En ymmärrä, miksi selaimet luopuivat EV-varmenteiden erottelusta, mutta nykyinen käytäntö tuntuu hullulta. Kohtelemalla kaikkia varmenteita samanarvoisesti selaimet suorastaan auttavat huijareita. 

Vaikka varmenteessa ei olisikaan EV-merkintää, selain voisi ainakin varoittaa, ettei tässä varmenteessa ole mitään tietoja kohteesta. Silloin pankkien huijaus- ja kalastelusivut olisi helppo erottaa aidoista sivuista.

Vähintäänkin pitäisi kehittää selaimeen plug-in, joka tarkistaisi varmenteen myöntäjän automaattisesti ja ilmoittaisi, jos se on Let's encrypt. 

Ja juuri osui silmään Ylen uutinen huijaavasta polkupyöräkaupasta. Varmenteen myöntäjä tässäkin tapauksessa Let's encrypt.

tiistai 15. lokakuuta 2019

Lukon kuva ei takaa sivun turvallisuutta

Vanhan tietoturvaohjeen mukaan sivusto on turvallinen, jos selaimen osoiterivillä näkyy lukon kuva. Valitettavasti tämä ohje on vanhentunut. Lukko kertoo, että tieto siirtyy salattuna selaimen ja palvelimen välillä, joten esimerkiksi linjaa salakuunteleva hakkeri ei pysty urkkimaan salasanoja tai luottokorttinumeroita.

Lukko ei kuitenkaan takaa sivun aitoutta, joten se ei suojaa tietojen kalastelulta. Lukon kuva voi näkyä silloin, kun kalastelusivusto on perustettu toisen sivuston alaisuuteen tietomurron tai hakkeroinnin jälkeen.

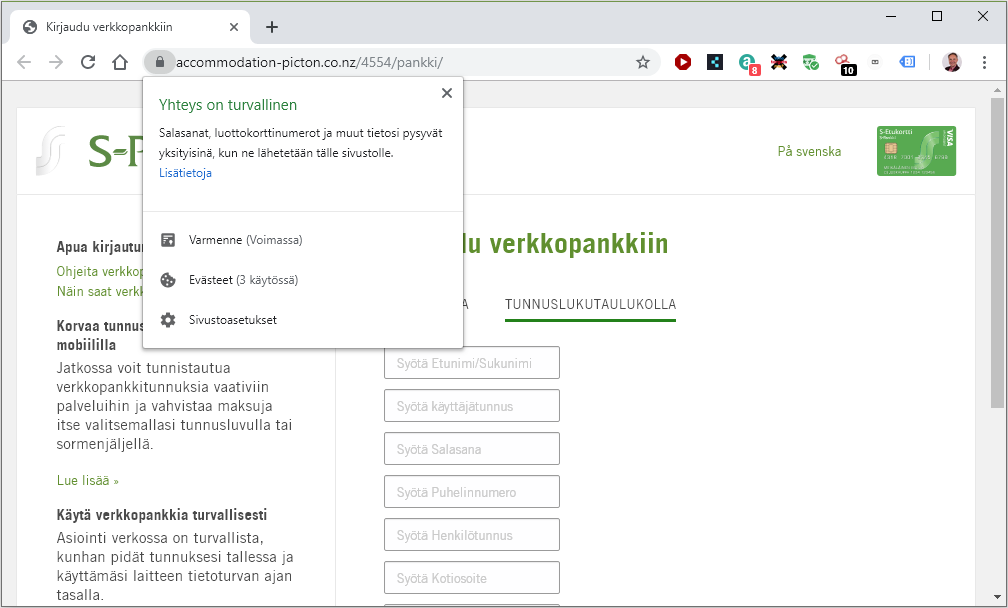
Esimerkiksi tänään sähköpostilla tullut houkutteluviesti johti sivulle, jossa näkyy lukon kuva, mutta joka on takuuvarma kalasteluyritys:

"Yhteys on turvallinen" - mutta sivusto ei!
Osoitteesta näkee, että kalastelusivu on luotu uusiseelantilaiselle Picton-kylän majoituspalveluita tarjoavalle sivustolle. Tarkkanäköinen huomaa osoitteessa https://accommodation-picton.co.nz/4554/pankki/ jotain outoa, kiireinen tai kokematon tuijottaa vain lukon kuvaa ja suomalaisen pankin logoa sekä kieliopillisesti virheetöntä tekstiä.

Jos klikkaa lukkoa, selain näyttää harhaanjohtavasti "Yhteys on turvallinen" -ilmoituksen. Yhteys on kyllä salattu, mutta ei turvallinen. Kehitys on mennyt väärään suuntaan, sillä pari vuotta sitten Chrome käytti tekstiä "Suojattu yhteys", joka oli sentään vähän parempi.

Vielä hankalammaksi asian tekee se, että eräät selaimet näyttävät osoitteesta vain domain-nimen ja peittävät hakemistopolun, jolloin polkuosuutta ei pääse helposti arvioimaan.

SSL-varmenteen tietojen tarkistamisesta on niin ikään tullut aiempaa hankalampaa, sillä tiedot pitää kaivaa valikkojen takaa. Ennen varmenteen myöntäjä näkyi helposti, mikä auttoi arvioimaan myöntäjän luotettavuutta.

Let's Encrypt myöntää SSL-palvelinvarmenteita ilmaiseksi, jolloin niitä on helppo hakea myös harhaanjohtaville domain-nimille. Esimerkiksi lukon kuva ja osoite www.0suuspankki.fi riittäisi hämäämään kokenuttakin käyttäjää, sillä osoite näyttää oikealta ja lukko kertoo salauksen kytkeytyneen päälle.

Miten siis tunnistaa kalastelusivu aidosta? Kannattaa aina tarkistaa osoite huolellisesti, eikä ylipäätään klikata linkkejä, jotka tulevat sähköpostilla. Tekstiviesteissä todellista osoitetta ei pysty peittämään, joten esim. kuriiriliikkeiden ilmoitukset tavaroiden toimituksista tai tullauksista ovat yleensä aitoja. Huolellisuus kannattaa niissäkin!

Selainten omat estolistat reagoivat huijaussivuihin viiveellä, joten niihin ei voi aina luottaa. Tällä hetkellä kalastelusivulle pääsee esteettä, vaikka houkutteluviestistä on kulunut jo 14 tuntia. Myöskään Freedomen selaussuojaus tunnista sivua kalasteluksi.

Viimeisenä niksinä voi vielä kokeilla väärien kirjautumistietojen antamista. Jos S-pankki hyväksyy käyttäjätunnukseksi mitä tahansa numeroita ja nimeksi kelpaa Joulu Pukki, kyse ei varmasti ole aidosta sivusta.

Lisäys 16.10.2019 klo 17:30: Kalastelusivu on ilmeisesti huomattu, koska se on poistettu palvelimelta.